Cybersicurezza
Attacchi ai sistemi di refrigerazione: nuovi casi in Europa
Il 2 novembre 2026 problemi ai controlli del freddo hanno interessato negozi in più Paesi europei. Alcuni operatori parlano di cyberattacchi; autori e legami con gli incidenti francesi restano da accertare.

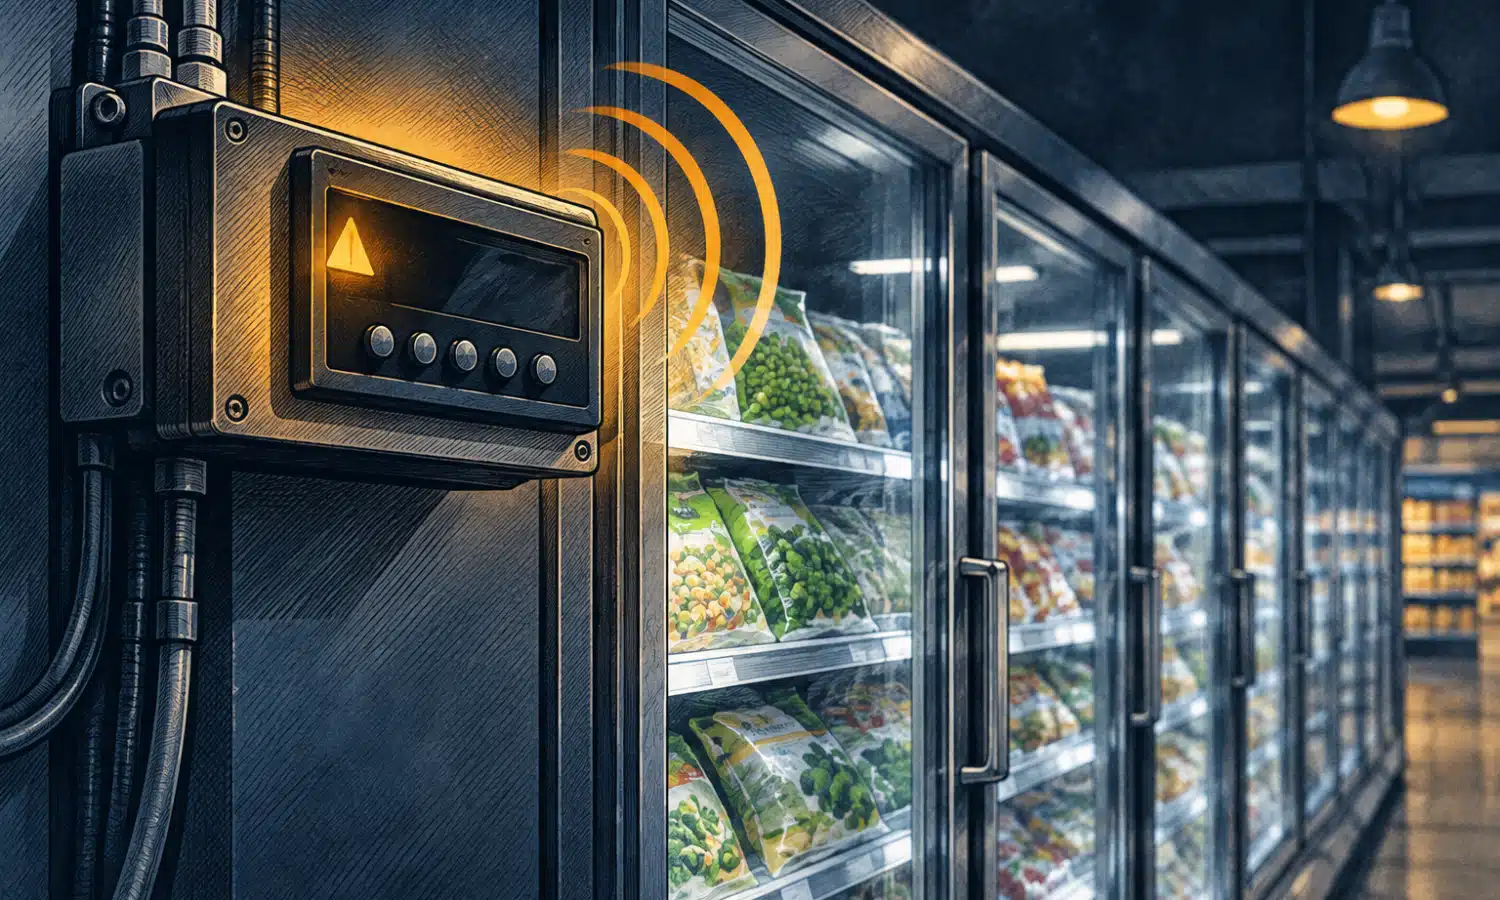
Problemi ai sistemi di refrigerazione di negozi e supermercati sono stati segnalati nella notte tra il 1° e il 2 novembre 2026 in diversi Paesi europei. Alcune catene e aziende che gestiscono gli impianti li hanno descritti come cyberattacchi: in alcuni punti vendita le temperature sono aumentate e prodotti freschi o surgelati sono stati ritirati o buttati. Le informazioni disponibili non dimostrano però che tutti gli episodi abbiano la stessa origine né identificano i responsabili. La ricostruzione iniziale è stata pubblicata da Recorded Future News, sulla base di informazioni raccolte da catene, fornitori e autorità.
Le segnalazioni riguardano almeno Svezia, Belgio, Lussemburgo ed Estonia; resoconti successivi indicano anche casi in Irlanda, Paesi Bassi e Finlandia. Non tutti riguardano supermercati o impianti identici, e le cifre riferite dalle aziende e dai media non sono direttamente sommabili. Il punto comune è l’interferenza con controlli digitali che regolano il freddo, una funzione operativa: un accesso informatico può quindi provocare un danno fisico alle merci senza che risulti compromesso il sistema di pagamento.
Paesi e operatori coinvolti: i dati disponibili
| Paese | Segnalazioni del 2 novembre | Limiti dei dati |
|---|---|---|
| Svezia | ICA ha riferito di un numero limitato di negozi coinvolti; Coop ha segnalato problemi in sei punti vendita. Alcuni negozi ICA hanno dichiarato che parte degli alimenti è stata compromessa. | ICA non ha precisato il totale. Le catene non hanno inizialmente confermato tutte che si sia trattato di un attacco informatico. |
| Belgio e Lussemburgo | Delhaize ha riferito di un incidente IT in diverse decine di negozi, soprattutto in Belgio e in alcuni casi in Lussemburgo. Carrefour ha indicato 15 negozi belgi; Colruyt cinque. Il fornitore Sabcobel ha parlato di circa 20 unità di refrigerazione interessate tra quelle che gestisce. | Un conteggio complessivo riportato da Recorded Future News supera i 50 punti vendita in Belgio; i numeri delle singole aziende e del fornitore descrivono ambiti diversi e non vanno sommati. |
| Estonia | Selver ha confermato un episodio in un punto vendita. Secondo il fornitore Kitman Coldtech, un computer di controllo di un impianto Danfoss più datato è stato raggiunto e la temperatura impostata a 50 °C. | Il partner ha riferito che l’intervento è avvenuto rapidamente, la temperatura è salita solo di alcuni gradi e non ci sono stati danni ai prodotti. |
| Irlanda | Musgrave ha riferito che un incidente informatico ha interessato i sistemi di refrigerazione di 13 supermercati SuperValu; alcuni prodotti refrigerati e surgelati sono stati tolti dalla vendita. | L’azienda ha dichiarato che i sistemi di monitoraggio hanno rilevato il problema e che l’indagine è in corso. |
| Paesi Bassi e Finlandia | Resoconti attribuiti all’emittente NOS e al fornitore Danfoss riferiscono di impianti coinvolti in almeno 17 attività o sedi nei Paesi Bassi, comprese macellerie e un deposito. In Finlandia sono stati segnalati problemi in alcuni negozi K, con causa ancora da indagare. | Le segnalazioni olandesi non riguardano soltanto supermercati; in Finlandia non è stato accertato che la causa sia un attacco informatico. |
Per Delhaize, la portavoce Sarah De Meester ha detto che nei negozi interessati l’offerta di prodotti freschi e surgelati era temporaneamente ridotta, mentre i centri di distribuzione funzionavano regolarmente e le consegne non erano state interrotte. In Svezia, invece, alcuni negozi hanno comunicato di aver dovuto eliminare alimenti. Il bilancio operativo varia dunque da un caso all’altro: le segnalazioni non documentano un’interruzione generalizzata della distribuzione europea.
Come un accesso ai controlli può far salire le temperature
Gli impianti di refrigerazione commerciali possono essere monitorati e regolati tramite controllori digitali, talvolta accessibili da remoto per consentire la manutenzione. Se un’interfaccia di gestione è esposta direttamente su Internet, o se l’accesso remoto è protetto in modo insufficiente, un utente non autorizzato può intervenire sulle impostazioni dell’impianto. La catena degli effetti è concreta: modifica o interruzione del funzionamento, aumento della temperatura e possibile perdita dei prodotti che non possono più essere venduti.
In Belgio, Stephan Moelans, amministratore delegato dell’installatore Sabcobel, ha riferito che gli evaporatori di alcune unità sarebbero stati commutati in modalità di sbrinamento. Lo sbrinamento è una funzione ordinaria, ma se attivato o configurato in modo improprio può impedire al sistema di mantenere il freddo necessario. La dichiarazione descrive il meccanismo segnalato dal fornitore, non prova che sia stato usato in tutti i Paesi o in ogni punto vendita coinvolto.
Secondo ERR, nel caso estone l’accesso avrebbe riguardato un computer di controllo collegato a un vecchio impianto Danfoss. La catena Selver ha riferito che il punto vendita coinvolto era l’ultimo in cui non era ancora stato introdotto il nuovo sistema; Kitman Coldtech ha detto che il ripristino è avvenuto in pochi minuti e che non sono stati danneggiati prodotti. La ricostruzione dell’emittente pubblica estone ERR riferisce inoltre che il metodo preciso di accesso non era ancora noto.
Il precedente francese e ciò che non dimostra
Le nuove segnalazioni seguono l’incidente francese del 12 ottobre, quando controllori remoti di impianti di refrigerazione furono compromessi in numerosi negozi. La procura di Parigi ha riferito a Recorded Future News di circa 700 attività colpite. Anche in quel caso non è stata rivendicata la responsabilità e non è stato stabilito un collegamento con gli episodi del 2 novembre.
Il CERT-FR, il gruppo di risposta agli incidenti informatici dell’agenzia francese ANSSI, ha documentato compromissioni di controllori remoti Danfoss delle serie AK-SC e AK-SM e di sistemi Copeland XWEB e Dixell XWEB. L’allerta è un riferimento utile per il settore, ma non identifica i dispositivi coinvolti nei nuovi episodi: il bollettino CERT-FR del 12 ottobre, aggiornato il 16 ottobre, non conferma che le stesse vulnerabilità o gli stessi modelli siano stati sfruttati il 2 novembre.
Il precedente francese rende importante verificare i sistemi di controllo esposti, ma non consente da solo di concludere che le due ondate siano opera degli stessi autori. Recorded Future News riferisce che né per l’attacco francese né per i nuovi episodi è stata rivendicata la responsabilità; anche l’agenzia belga per la cybersicurezza ha dichiarato di non poter identificare i responsabili. Le catene e i fornitori hanno descritto alcuni episodi come attacchi, mentre altre aziende hanno parlato più cautamente di incidenti IT o anomalie ancora sotto indagine.
Le misure raccomandate per i controllori
Il CERT-FR raccomanda di eliminare l’esposizione diretta a Internet dei controllori coinvolti e degli altri dispositivi accessibili da un indirizzo IP pubblico, verificare l’intera configurazione — comprese le fasce di sbrinamento — e ripristinare l’accesso remoto soltanto tramite una VPN sicura o una rete protetta. Indica inoltre di aggiornare il firmware, applicare le impostazioni di sicurezza suggerite dal produttore e sostituire le password predefinite.
L’agenzia avverte che il solo ripristino alle impostazioni di fabbrica non è sufficiente se un dispositivo compromesso resta esposto e privo di aggiornamenti: potrebbe essere nuovamente raggiunto. Nella pratica, la verifica riguarda anche gli impianti gestiti da fornitori esterni e i modelli non più supportati. Il CERT-FR precisa però che, prima di interrompere il collegamento usato dal manutentore per ricevere i dati, vanno considerate le condizioni contrattuali e le modalità necessarie a mantenere il servizio.
Per le imprese, il caso mostra perché la sicurezza informatica debba includere anche i sistemi che governano processi fisici: censire i controllori, limitarne l’accesso, verificare gli aggiornamenti e coordinare la risposta tra negozi, manutentori e responsabili della sicurezza alimentare. Sono misure di riduzione del rischio, non la spiegazione accertata di come siano avvenuti gli incidenti di novembre.
Cosa resta da chiarire
Le indagini e le verifiche delle aziende sono ancora in corso. Restano da chiarire l’estensione definitiva degli episodi, le modalità tecniche usate nei diversi Paesi e l’eventuale presenza di dispositivi o fornitori comuni. Le fonti consultate non riportano segnalazioni italiane riferite a questa ondata; ciò non consente di escludere casi non ancora comunicati.
Il prossimo passaggio concreto è la pubblicazione degli esiti delle verifiche da parte di catene, fornitori e autorità, insieme agli interventi sui controllori esposti o non più aggiornati. Fino ad allora, il precedente francese offre un avvertimento tecnico e un contesto, non una prova che tutti gli episodi europei siano collegati.


Attacchi ai sistemi di refrigerazione: nuovi casi in Europa

Marvell acquisirà Lumentum: chip e ottica per i data center AI

AI e nuove competenze professionali: cosa stanno cercando le aziende

Endurance e AI: ecco come la startup unlimitme sta ripensando la preparazione degli atleti
