Cybersicurezza
Google interrompe X.CPE, la botnet preinstallata in oltre 1,3 milioni di dispositivi Android
Google e partner hanno interrotto i server di controllo di X.CPE, usata per proxy residenziali e frodi pubblicitarie. Il malware può però restare nei dispositivi già venduti.

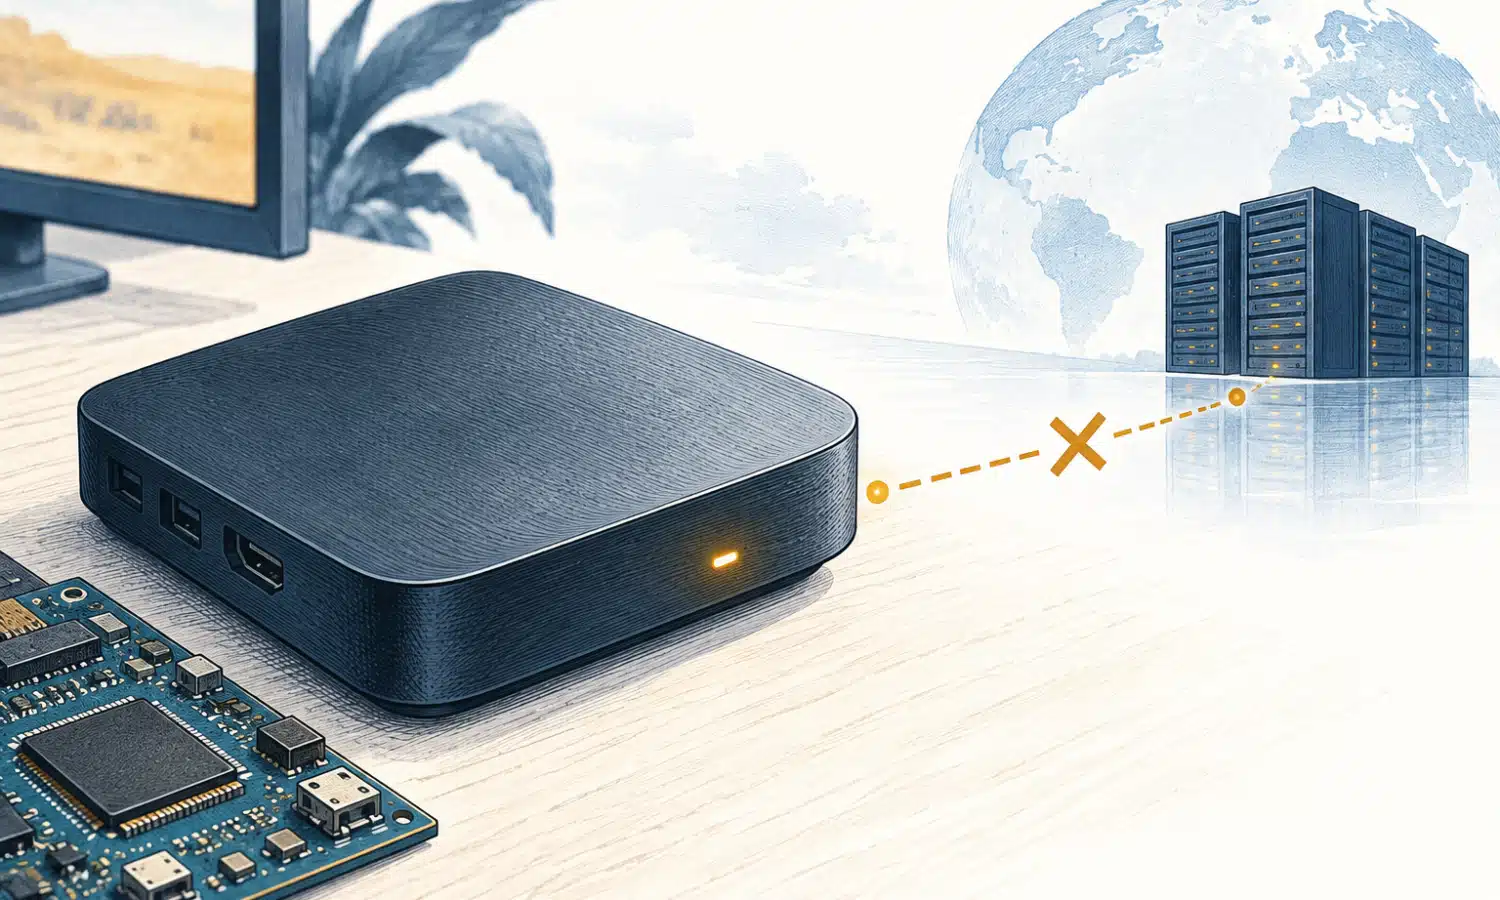
Google e partner hanno interrotto l’infrastruttura di controllo di X.CPE, una botnet che secondo l’azienda ha coinvolto oltre 1,3 milioni di dispositivi Android, soprattutto set-top box per la TV. L’operazione, condotta nella settimana precedente e annunciata il 2 novembre 2026, ha colpito i server e i domini usati per impartire comandi e distribuire moduli malevoli: non ha però cancellato il malware dai dispositivi già venduti.
Google attribuisce a Videostrong Technology, produttore di dispositivi e firmware Android, lo sviluppo e la gestione intenzionale della backdoor per ricavarne profitto. È una valutazione del Google Threat Intelligence Group, che ha coordinato l’azione con TrendAI, Plume, Lumen, HUMAN Security, Synthient e la National Police Agency giapponese; l’annuncio non riferisce un accertamento giudiziario sulla responsabilità dell’azienda.
Come un componente del firmware alimentava la botnet
X.CPE non arrivava necessariamente tramite un’app scaricata dall’utente. TrendAI descrive un componente iniziale, chiamato x.cpe, già presente nel firmware. Google spiega che il produttore ha sfruttato una lacuna nei controlli caricando codice malevolo dopo il primo avvio del dispositivo: la presenza del componente nel firmware e l’attivazione successiva sono quindi due passaggi distinti.
Il componente comunicava con server remoti e poteva ricevere istruzioni per installare altri moduli. Google descrive una struttura modulare in cui x.cpe faceva da tramite con l’infrastruttura di comando, mentre un loader separato eseguiva i componenti destinati alla monetizzazione. Fra le attività osservate figurano l’installazione silenziosa di applicazioni, l’esecuzione di comandi e la raccolta di informazioni dal dispositivo e dalla rete.
Alcuni moduli trasformavano i dispositivi in proxy residenziali: il traffico di terzi passava attraverso la connessione domestica e l’indirizzo IP del proprietario, apparendo come traffico proveniente da una normale utenza. Altri componenti erano usati per frodi pubblicitarie o per caricare ulteriore malware. Il set-top box poteva così continuare a funzionare per l’utente mentre svolgeva attività in background senza che il proprietario ne fosse consapevole.
Le dimensioni rilevate da TrendAI
La stima congiunta diffusa dai partner supera 1,3 milioni di dispositivi. Nella propria analisi, TrendAI riferisce di aver osservato 1.472.554 dispositivi in 206 modelli e in oltre 170 Paesi tra il 3 giugno e il 1° ottobre 2026. L’azienda precisa che la raccolta è stata intermittente e che i risultati variano in base al periodo e alla visibilità di ciascun partner. I valori riportati sono quindi misure della telemetria disponibile, non un censimento completo della flotta.
Le altre metriche di TrendAI aiutano a distinguere i dispositivi osservati dal traffico generato dalla rete. Gli indirizzi IP sono conteggiati nel periodo o su base giornaliera, non equivalgono al numero di apparecchi: uno stesso dispositivo può usare indirizzi diversi nel tempo.
| Misura osservata | Valore | Periodo o base |
|---|---|---|
| Dispositivi osservati | 1.472.554 | Dal 3 giugno al 1° ottobre 2026 |
| Modelli | 206 | Nel periodo di osservazione |
| Dispositivi a cui sono stati assegnati moduli proxy e frode pubblicitaria | Circa 1,33 milioni | Stima di TrendAI |
| Indirizzi IP residenziali distinti usati come uscite proxy | 3.849.226 | Nel periodo di osservazione |
| Indirizzi residenziali disponibili in un giorno | Media di 182.025; picco di 366.562 | Media giornaliera e massimo rilevato |
| Messaggi di controllo catturati | 2.360.663.001 | Nel periodo di osservazione |
Questi numeri descrivono la telemetria raccolta da TrendAI, non una verifica indipendente svolta su ogni dispositivo. Google comunica una stima congiunta più prudente, superiore a 1,3 milioni, e avverte che le reti di proxy, frode pubblicitaria e distribuzione di malware possono servirsi anche di canali diversi da X.CPE.
Che cosa ha interrotto l’operazione
Google riferisce di aver intrapreso azioni legali per disattivare i domini e i server usati da Videostrong per controllare la botnet e installare i moduli. L’intervento ha riguardato anche i domini di comando di oltre una dozzina di famiglie di malware distribuite tramite quei moduli. Poiché gli affiliati usavano anche altri canali di distribuzione, Google stima che il blocco dei loro server possa interrompere l’accesso ad almeno altri 10 milioni di dispositivi compromessi. È una previsione dell’azienda, non il numero di dispositivi bonificati.
Il blocco dei server riduce la capacità degli operatori di impartire comandi tramite l’infrastruttura colpita, ma non rimuove automaticamente il codice dal firmware. TrendAI avverte che il componente, firmato con la chiave del produttore e dotato di privilegi di sistema, richiede un intervento del fornitore, una protezione a livello di piattaforma o la sostituzione del dispositivo. Le fonti consultate non indicano una procedura universale per gli utenti né quanti apparecchi siano stati aggiornati o ripuliti dopo l’operazione.
Le conseguenze per il produttore e i controlli Android
Google dichiara di aver interrotto i rapporti con Videostrong e di averle vietato, insieme alle future affiliate e controllate, di produrre e vendere dispositivi Android certificati o fornire software ad altri produttori certificati. L’azienda afferma inoltre di aver modificato i controlli d’integrità del firmware per ridurre il rischio che codice malevolo venga caricato dopo le verifiche iniziali.
Il caso mostra perché il controllo delle sole app installate dall’utente può non bastare: una compromissione può iniziare da un componente inserito nel firmware e attivarsi durante la configurazione o il primo avvio. Il problema ricorda, senza coincidere con esso, il caso BadBox 2.0, la botnet di dispositivi Android non certificati affrontata da Google nel 2025. In quel caso Google riferì di aver avviato un’azione legale per una rete che coinvolgeva oltre 10 milioni di dispositivi non certificati; X.CPE riguarda una diversa backdoor e una diversa operazione.
Per chi possiede un set-top box Android, il punto pratico è chiedere al produttore se esista un aggiornamento o una procedura di bonifica specifica per il modello. Un ripristino alle impostazioni di fabbrica, da solo, non va considerato una soluzione confermata dalle fonti: Google riferisce che il componente può reinstallarsi dopo il riavvio se viene rimosso dall’utente. L’operazione ha colpito infrastrutture criminali e ha introdotto controlli aggiuntivi, ma la messa in sicurezza dei dispositivi già in circolazione resta legata agli interventi di produttori e piattaforme.
Fonti e approfondimenti
La ricostruzione del Google Threat Intelligence Group descrive l’operazione, l’architettura della backdoor e le decisioni prese verso Videostrong. Per i dati di telemetria e le metriche della rete, si veda l’analisi tecnica pubblicata da TrendAI.


Abacum lancia Abra, che coordina quattro agenti per la pianificazione

ZEE5 annuncia ZAP, pubblicità mirata con dati di visione e acquisto

Sortrace raccoglie 8 milioni di corone per mappare gli errori nei rifiuti

SuperMatics sviluppa un’IA per cercare superconduttori da trasformare in fili

Cina, Mengzhou e Lanyue partiranno con due lanci per la missione lunare

Lumen e Microsoft ampliano il co-selling sulle reti aziendali per Azure

Marvell acquisirà Lumentum: chip e ottica per i data center AI
Abacum lancia Abra, che coordina quattro agenti per la pianificazione

CoreWeave annuncia i servizi CrowdStrike per i carichi AI e GPU
