Cloud
Palo Alto Networks presenta Cortex Cloud 2.3: eBPF per Linux e sicurezza per SaaS e agenti IA
L’aggiornamento aggiunge un sensore per workload Linux e Kubernetes, controlli per applicazioni SaaS e strumenti per lo sviluppo assistito da IA. La riduzione delle risorse fino al 75% è una stima del produttore.

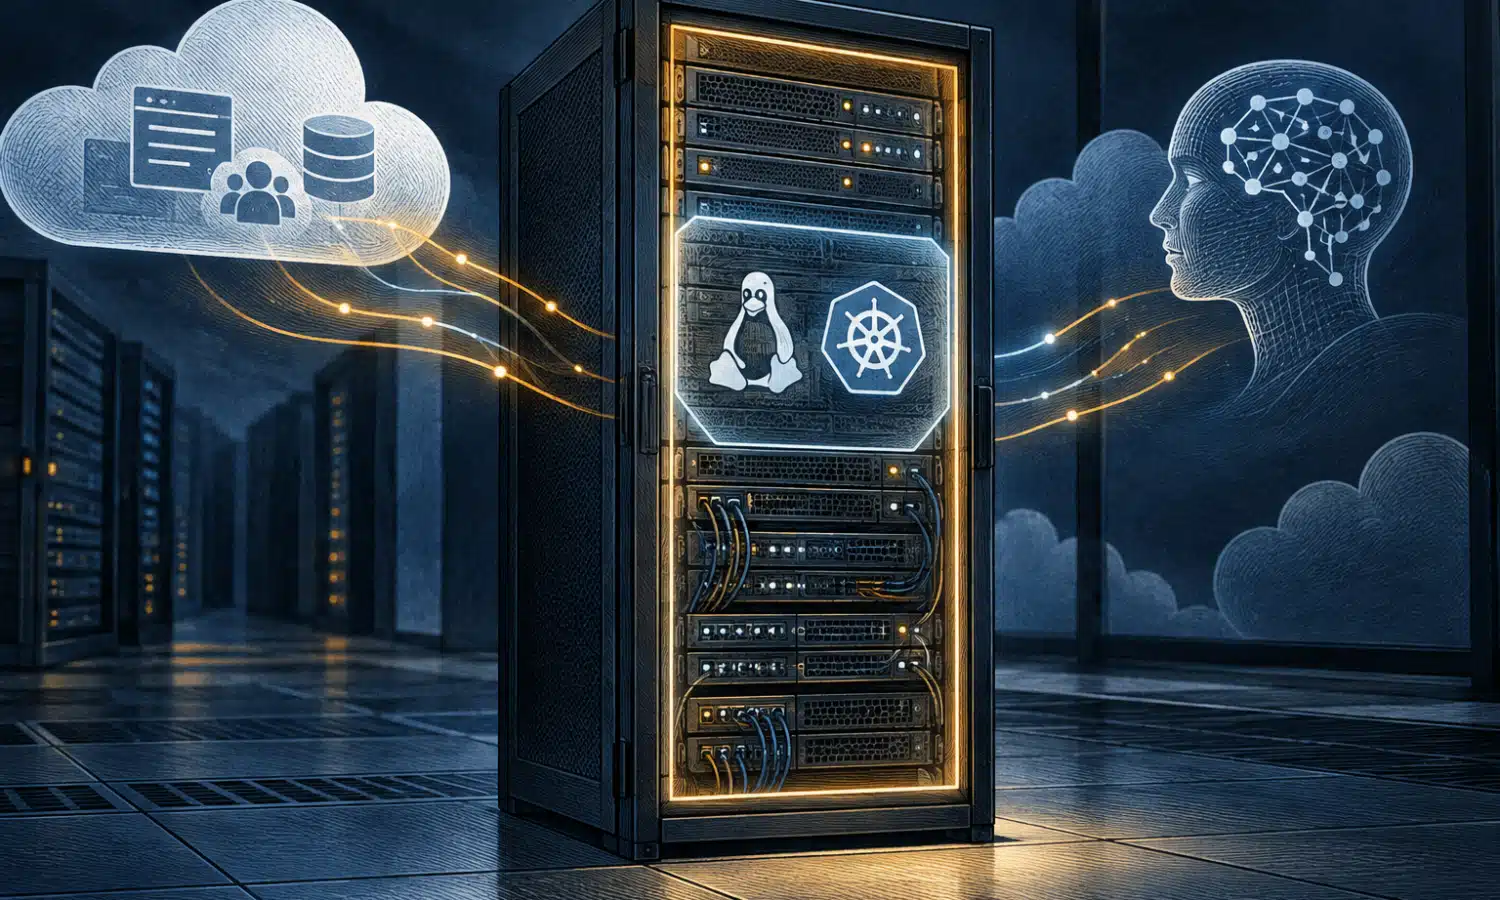
Palo Alto Networks ha presentato Cortex Cloud 2.3 il 2 novembre 2026, ampliando la piattaforma con un sensore basato su eBPF per workload Linux e Kubernetes, funzioni di sicurezza per applicazioni SaaS e integrazioni con gli strumenti di programmazione IA Claude Code e Cursor. Il produttore dichiara che il sensore può usare fino al 75% di risorse in meno, ma l’annuncio non presenta un benchmark indipendente a supporto della stima.
La versione estende la protezione annunciata su tre fronti: sistemi cloud in esecuzione, rischi connessi tra SaaS e infrastruttura cloud, e sviluppo del software assistito da agenti. La presentazione ufficiale di Cortex Cloud 2.3 comprende inoltre strumenti per definire obiettivi di riduzione del rischio e nuove funzioni per la sicurezza della supply chain software.
In sintesi: l’annuncio amplia le capacità dichiarate della piattaforma, ma non dimostra che ogni funzione sia disponibile per tutti i clienti o che le prestazioni siano uguali in ambienti diversi. Per valutarne l’impatto occorre verificare copertura, requisiti tecnici, licenze e risultati nelle proprie infrastrutture.
Il sensore eBPF porta la protezione nei workload attivi
Il nuovo Cortex Cloud Sensor è progettato per workload Linux in cloud e ambienti Kubernetes. Palo Alto Networks lo descrive come uno strumento di prevenzione delle minacce in tempo reale, affiancabile alle scansioni agentless, che cercano esposizioni senza installare un agente su ogni risorsa.
eBPF è una tecnologia del kernel Linux che permette di eseguire programmi in punti diversi del sistema, tra cui funzioni di rete, tracciamento e sicurezza, senza modificare il codice sorgente del kernel o caricare moduli tradizionali. La documentazione del kernel Linux su BPF ed eBPF ne descrive i meccanismi e le aree di applicazione; l’uso di eBPF, da solo, non consente però di dedurre l’impatto sulle prestazioni di uno specifico sensore.
La riduzione dichiarata — fino al 75% delle risorse — resta quindi un dato del produttore. Nell’annuncio consultato non sono precisati il carico di riferimento, la configurazione, le risorse misurate né il metodo di confronto. Le organizzazioni interessate dovrebbero verificare la compatibilità con i propri kernel e workload e misurare l’impatto in condizioni rappresentative.
Sicurezza SaaS: il valore sta nel collegare i rischi
Cortex Cloud SaaS Security, presentata separatamente il 28 ottobre, viene integrata nel quadro più ampio della versione 2.3. Palo Alto Networks indica una copertura di circa 100 applicazioni SaaS e la correlazione di informazioni su configurazioni, identità, dati, agenti IA e contesto cloud. L’obiettivo dichiarato è aiutare i team a individuare esposizioni collegate, anziché esaminare ogni segnalazione isolatamente.
Nell’annuncio di Cortex Cloud SaaS Security, l’azienda descrive funzioni di valutazione continua delle configurazioni delle applicazioni supportate, analisi delle identità e delle connessioni con dati e risorse IA. La copertura numerica non specifica, da sola, quali applicazioni siano incluse né quali controlli siano disponibili per ciascuna: l’elenco e le funzionalità effettivamente accessibili andranno verificati in fase di valutazione.
La correlazione può offrire più contesto ai responsabili della sicurezza, ma non equivale a garantire che ogni percorso d’attacco venga individuato o bloccato. Il risultato dipende dalle applicazioni e dagli ambienti supportati, dai dati disponibili e dalla configurazione adottata.
Claude Code e Cursor entrano nel flusso di sviluppo
La piattaforma aggiunge integrazioni native con Claude Code e Cursor tramite il proprio server MCP. Secondo Palo Alto Networks, queste integrazioni forniscono agli agenti di programmazione contesto di sicurezza e scansione del codice, con l’intento di individuare e correggere problemi mentre il codice viene generato.
È un approccio che colloca i controlli nel flusso di sviluppo, invece di affidarsi soltanto a verifiche successive. Non significa però che il codice prodotto sia automaticamente sicuro: l’annuncio descrive le capacità della piattaforma, non pubblica risultati di test indipendenti sull’efficacia delle correzioni generate né chiarisce in modo completo disponibilità e condizioni commerciali per ogni funzione.
Obiettivi di rischio e sicurezza della supply chain
Tra le novità meno evidenti nel titolo del lancio c’è la possibilità di creare iniziative di sicurezza: i team possono fissare obiettivi, dare priorità alle correzioni e seguirne l’avanzamento nel tempo. L’esempio fornito dall’azienda è un obiettivo per eliminare entro una data stabilita le vulnerabilità critiche e ad alta gravità sfruttabili e correggibili nelle applicazioni di produzione. È una funzione di pianificazione e monitoraggio: l’annuncio non documenta che, da sola, riduca il numero di vulnerabilità.
Per la supply chain software, la versione introduce un dashboard e l’attestazione degli artefatti. La presentazione spiega che il quadro di valutazione considera vulnerabilità presenti nella SBOM, postura della pipeline di sviluppo e attestazioni relative a integrità e provenienza degli artefatti. La stessa versione annuncia analisi della raggiungibilità per aiutare a distinguere i pacchetti e le funzioni vulnerabili effettivamente raggiungibili da quelli che non risultano tali nell’analisi.
Che cosa cambia rispetto a Cortex Cloud 2.2
La presentazione di Cortex Cloud 2.2, del 28 luglio 2026, metteva in primo piano la visibilità dal codice al cloud, l’analisi dei percorsi d’attacco, la scansione agentless di malware nei registri di container e la sicurezza della supply chain. Il confronto tra gli annunci del produttore mostra che la 2.3 amplia quel perimetro: aggiunge il sensore per la protezione runtime e porta al centro anche SaaS e sviluppo assistito da agenti IA. È un confronto tra le funzioni presentate, non una valutazione indipendente delle due versioni.
Il riepilogo del lancio elenca inoltre un dashboard che collega segnali di rischio delle identità cloud, SaaS e on-premises; funzioni di sicurezza IA per AWS Bedrock AgentCore, AWS SageMaker e GCP Gemini Enterprise Agent Platform; gestione della postura e della conformità per IBM Cloud; e gestione delle vulnerabilità e protezione in tempo reale per Azure Container Apps. Sono ampliamenti dichiarati dal produttore, la cui utilità dipende dagli ambienti effettivamente utilizzati e dalle integrazioni configurate.
Completano l’elenco politiche avanzate di admission per Kubernetes basate su informazioni di Unit 42, monitoraggio dell’integrità dei file senza agenti, armonizzazione dell’inventario delle politiche DLP e integrazione con GitHub Advanced Security per raccogliere risultati SAST e SCA. Il produttore segnala anche funzioni per scoprire server MCP e raggruppare vulnerabilità che condividono la stessa correzione.
Le verifiche pratiche prima dell’adozione
Per valutare l’aggiornamento, le organizzazioni dovrebbero controllare quali distribuzioni e versioni Linux e Kubernetes sono supportate, quali applicazioni SaaS rientrano nella copertura e quali funzioni richiedono licenze specifiche. È inoltre utile chiarire le condizioni di disponibilità delle singole capacità, verificare le integrazioni con gli strumenti di sviluppo già adottati e misurare l’uso di risorse del sensore sui propri workload.
La versione 2.3 segna dunque un’estensione funzionale annunciata, non la prova di una protezione uniforme o già attiva in ogni ambiente. I prossimi passaggi per chi la considera sono verificare requisiti e licenze con il fornitore e condurre prove tecniche su configurazioni rappresentative, includendo il confronto delle prestazioni e la copertura delle applicazioni effettivamente in uso.


Abacum lancia Abra, che coordina quattro agenti per la pianificazione

ZEE5 annuncia ZAP, pubblicità mirata con dati di visione e acquisto

Sortrace raccoglie 8 milioni di corone per mappare gli errori nei rifiuti

SuperMatics sviluppa un’IA per cercare superconduttori da trasformare in fili

Cina, Mengzhou e Lanyue partiranno con due lanci per la missione lunare

Lumen e Microsoft ampliano il co-selling sulle reti aziendali per Azure

Marvell acquisirà Lumentum: chip e ottica per i data center AI
Abacum lancia Abra, che coordina quattro agenti per la pianificazione

CoreWeave annuncia i servizi CrowdStrike per i carichi AI e GPU
