Cybersicurezza
Nuovi attacchi sospetti ai sistemi di refrigerazione dei supermercati in Europa
Il 2 novembre 2026 problemi ai sistemi di refrigerazione sono stati segnalati in più Paesi europei. In alcuni negozi sono stati ritirati alimenti; autori e collegamenti tra gli episodi restano da accertare.

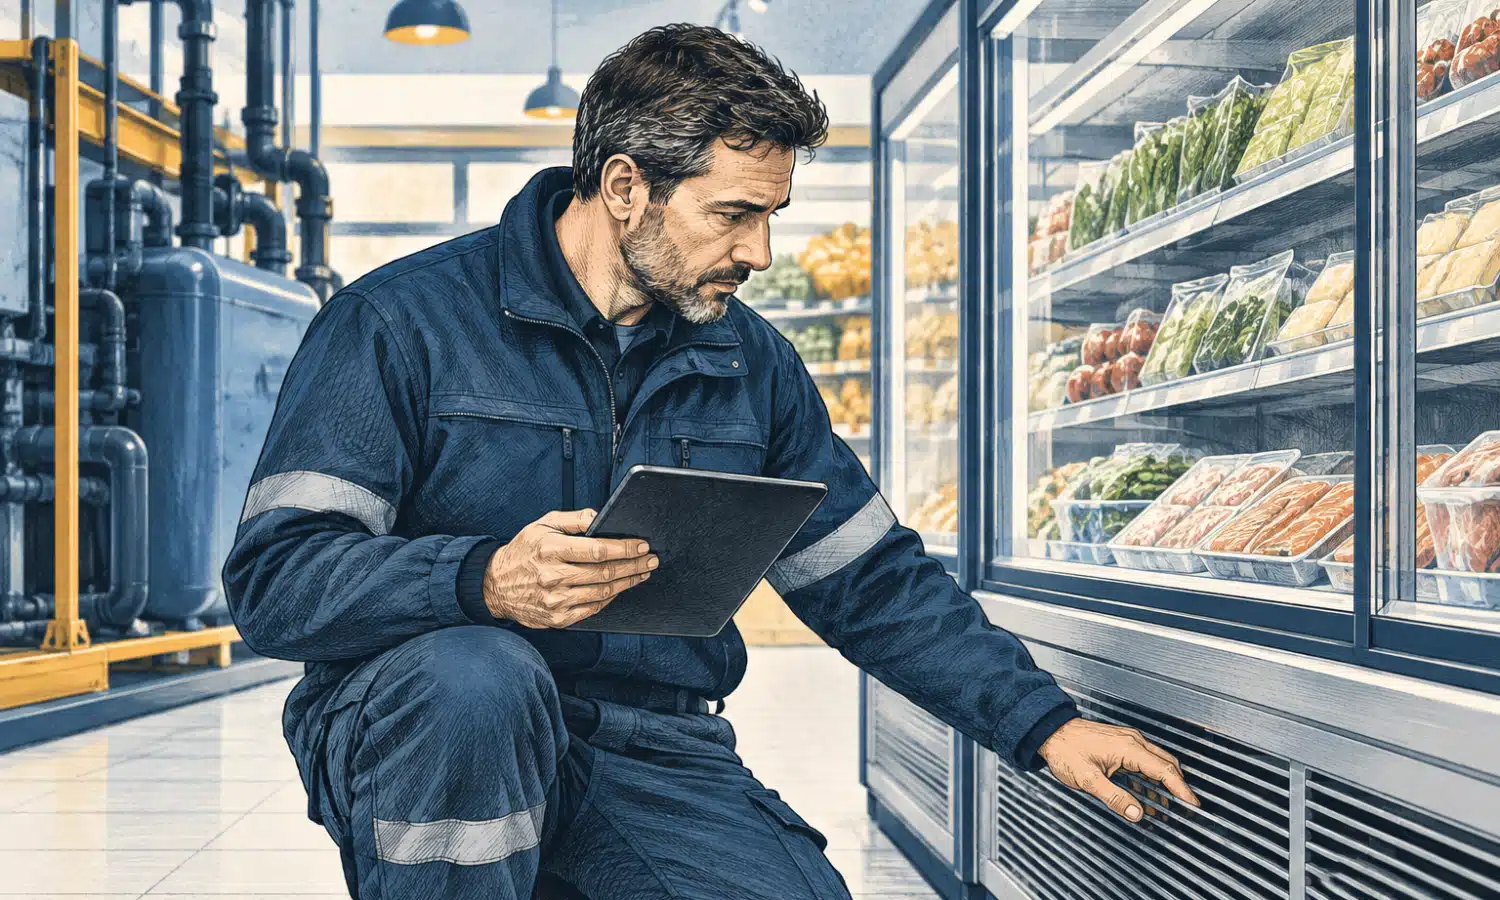
Il 2 novembre 2026 supermercati in diversi Paesi europei hanno segnalato problemi ai sistemi di refrigerazione; in alcuni punti vendita sono stati ritirati o smaltiti prodotti freschi e surgelati. Diverse catene e aziende del settore hanno descritto gli episodi come attacchi informatici, ma non è stato accertato che abbiano un’unica origine. Le autorità citate nelle ricostruzioni non hanno identificato i responsabili.
La nuova ondata, ricostruita da Recorded Future News sulla base di segnalazioni di aziende e autorità, riguarda esercizi in Svezia, Belgio, Lussemburgo, Irlanda, Estonia e Paesi Bassi. I conteggi diffusi da catene, fornitori e media hanno perimetri diversi: non sono direttamente sommabili e non definiscono ancora l’estensione complessiva.
Paesi e operatori: che cosa è stato segnalato
In Svezia Coop ha riferito problemi in sei negozi; ICA ha parlato di un numero limitato di punti vendita, senza precisarlo. In Belgio Carrefour ha segnalato 15 negozi coinvolti e Colruyt cinque. Delhaize ha riferito un incidente informatico in diverse decine di esercizi, soprattutto in Belgio e, in alcuni casi, in Lussemburgo. Recorded Future News riporta oltre 50 punti vendita interessati in Belgio, avvertendo che le segnalazioni riunite nel dato non hanno tutte lo stesso perimetro.
In Irlanda Musgrave ha detto che l’incidente ha coinvolto i sistemi di refrigerazione di 13 negozi SuperValu. I prodotti refrigerati e surgelati sono stati tolti dalla vendita in via precauzionale; nel pomeriggio la società ha comunicato che l’incidente era risolto e che il rifornimento era in corso. In Estonia è stato segnalato un punto vendita Selver. Altre ricostruzioni riferiscono problemi anche nei Paesi Bassi. Le segnalazioni descrivono situazioni locali e, da sole, non dimostrano l’esistenza di un’unica campagna coordinata.
In alcuni episodi le temperature sarebbero arrivate fino a 50 °C. Il dato non riguarda tutti i sistemi coinvolti: in Estonia, per esempio, il fornitore citato dall’Associated Press ha detto che l’intervento è stato gestito in pochi minuti e non ha causato danni significativi.
Il precedente francese e ciò che si sa dei sistemi colpiti
Le nuove segnalazioni arrivano circa tre settimane dopo un attacco ai sistemi di refrigerazione di supermercati in Francia. Recorded Future News riferisce che la procura di Parigi ha parlato di circa 700 vittime nell’episodio di ottobre. Il CERT-FR, l’organismo francese per la risposta agli incidenti informatici, ha pubblicato il 12 ottobre un’allerta su compromissioni di controllori remoti per impianti di refrigerazione, citando le serie Danfoss AK-SM e AK-SC e i sistemi Copeland XWEB e Dixell XWEB. L’allerta è stata aggiornata il 16 ottobre; il bollettino del CERT-FR raccomanda, tra le altre misure, di eliminare l’esposizione diretta a Internet e ripristinare l’accesso remoto solo attraverso una rete protetta o una VPN.
Questo precedente aiuta a capire il tipo di apparecchiatura interessata, ma non prova che i casi del 2 novembre abbiano gli stessi autori, lo stesso vettore o gli stessi dispositivi. In Estonia è stato riferito l’accesso a un sistema Danfoss più datato; il singolo episodio non permette di concludere che tutti i negozi coinvolti usassero apparecchi obsoleti o appartenenti alla stessa famiglia.
Perché un impianto di refrigerazione è un obiettivo informatico
I controlli che regolano temperatura e sbrinamento sono sistemi di tecnologia operativa, o OT: governano un processo fisico, non soltanto dati o applicazioni d’ufficio. Se un accesso non autorizzato permette di modificare i parametri, il danno può riguardare merci e operatività del negozio anche senza un’interruzione dei pagamenti o dei sistemi informatici destinati ai clienti.
La manutenzione a distanza può semplificare la gestione di impianti distribuiti in molti punti vendita, ma introduce accessi che devono essere limitati e protetti. La guida CISA sulla sicurezza dei sistemi OT raccomanda, quando l’accesso remoto è necessario, di evitare l’esposizione diretta dei dispositivi a Internet, usare connessioni protette e autenticazione a più fattori, e concedere solo i privilegi indispensabili. Indica inoltre la separazione delle reti OT da quelle aziendali e la verifica delle procedure di continuità e ripristino, compreso il funzionamento manuale quando possibile.
Attribuzione e prossimi passaggi
Le dichiarazioni delle aziende e dei fornitori che parlano di attacco non equivalgono a un’attribuzione indipendente. Il Centro belga per la cybersicurezza ha confermato di essere al corrente dell’incidente senza fornire dettagli; nelle ricostruzioni consultate non risultano rivendicazioni pubbliche né l’indicazione di un responsabile da parte delle autorità. Restano da chiarire il vettore tecnico, l’eventuale ruolo di fornitori comuni e il numero effettivo di impianti interessati.
Per gli operatori, le verifiche concrete riguardano l’esposizione dei controllori, gli accessi concessi a manutentori e fornitori, il monitoraggio di modifiche anomale ai parametri e la possibilità di ripristinare il servizio in sicurezza. Sono misure pertinenti alla protezione degli impianti OT; le segnalazioni attuali, però, non dimostrano che sistemi analoghi di altri settori siano stati colpiti.


Abacum lancia Abra, che coordina quattro agenti per la pianificazione

ZEE5 annuncia ZAP, pubblicità mirata con dati di visione e acquisto

Sortrace raccoglie 8 milioni di corone per mappare gli errori nei rifiuti

SuperMatics sviluppa un’IA per cercare superconduttori da trasformare in fili

Cina, Mengzhou e Lanyue partiranno con due lanci per la missione lunare

Marvell acquisirà Lumentum: chip e ottica per i data center AI

Lumen e Microsoft ampliano il co-selling sulle reti aziendali per Azure

ADNOC, OpenAI e G42: agenti IA per collegare le decisioni dalla produzione al commercio

CoreWeave annuncia i servizi CrowdStrike per i carichi AI e GPU